En bref
L’incident de divulgation du code source de Claude Code, survenu le 31 mars 2026, a exposé plus de 512 000 lignes de fichiers TypeScript privés d’Anthropic en raison d’un package npm mal configuré qui incluait les source maps de production.
La sécurité est souvent une question de détails, mais le dernier jour de mars 2026, le monde de l’IA a vu apparaître une faille béante. Une erreur dans le pipeline de build n’a pas seulement divulgué quelques secrets : elle a remis le plan détaillé de l’assistant de programmation le plus avancé d’Anthropic à l’ensemble d’Internet en quelques minutes.
Alors que le monde était distrait par une attaque massive de la chaîne d’approvisionnement visant Axios, le code source divulgué de Claude Code se retrouvait discrètement sur les disques durs des développeurs. Ce n’était pas l’œuvre d’un groupe de hackers sophistiqués, mais le résultat d’une simple erreur humaine impliquant une source map de production qui n’aurait jamais dû être publique.
L’examen des fichiers a révélé une mine de fonctionnalités inédites et de logiques internes. Des modes d’autorisation YOLO non autorisés à un système de mémoire Dream fonctionnant en arrière-plan, cette fuite nous offre un aperçu rare du fonctionnement interne des assistants d’IA les plus avancés du secteur.
Pourquoi c’est important maintenant : le chaos npm de 2026 et le code source divulgué de Claude Code
Le 31 mars 2026 restera dans les mémoires comme une journée sombre pour l’écosystème JavaScript. Deux failles de sécurité majeures se sont produites simultanément. Tout d’abord, l’attaque de la chaîne d’approvisionnement visant Axios a bouleversé des millions de développeurs. Mais pour ceux d’entre nous qui travaillent dans l’IA, le véritable sujet était la divulgation du code source de Claude Code.
Ce n’est pas un piratage sophistiqué qui en est à l’origine. Il n’y avait ni silhouettes encapuchonnées ni exploits complexes. Il s’agissait plutôt d’une simple erreur de configuration dans un pipeline de build. Cette erreur a exposé en quelques minutes au monde entier le fonctionnement interne de l’assistant de programmation le plus avancé d’Anthropic.
La collision entre Axios et le code source divulgué de Claude Code
Le moment était presque incroyable. Alors que les équipes de sécurité se précipitaient pour corriger l’empoisonnement d’Axios @1.14.1, le code source divulgué de Claude Code se retrouvait sur npm. Ces deux événements étaient totalement indépendants, mais ils se sont déroulés sur la même scène : le registre npm.
Alors qu’Axios était victime d’une injection malveillante, la divulgation du code source de Claude Code était une blessure auto-infligée. Un fichier de source map de 59,8 Mo avait été accidentellement inclus dans un package public. Ce fichier faisait office de clé maîtresse. Il permettait à n’importe qui de reconstruire le code TypeScript original de l’outil complet.
Les conséquences immédiates de la divulgation du code source de Claude Code
La rapidité de la réaction de la communauté a été stupéfiante. Moins d’une heure après l’arrivée du code source divulgué de Claude Code sur npm, des dépôts de sauvegarde sont apparus. Un dépôt GitHub en particulier, instructkr/claude-code, a connu une popularité fulgurante en une nuit. Il a obtenu plus de 11 000 étoiles en une seule heure.
Les développeurs ne se sont pas contentés d’examiner le code : ils ont immédiatement commencé à le forker. Cela a créé une trace permanente de la propriété intellectuelle d’Anthropic. Même si le package original a rapidement été retiré, le code source divulgué de Claude Code reste un élément important de l’histoire de l’IA et une immense leçon de sécurité.
Cet incident prouve que même les plus grandes entreprises d’IA sont vulnérables aux erreurs DevOps les plus basiques. Lorsque vous évoluez rapidement pour lancer des fonctionnalités d’IA, des éléments apparemment simples comme les source maps peuvent gâcher votre journée. Cela rappelle que la sécurité doit être intégrée à chaque étape du cycle de vie de l’API.
Concepts fondamentaux expliqués : comment le code source de Claude Code a été divulgué
Pour comprendre comment le code source de Claude Code a été divulgué, il faut comprendre le fonctionnement de la compilation moderne pour le Web. La plupart des développeurs utilisent des outils comme Webpack ou Vite pour minifier leur code. Cela rend les fichiers plus petits et accélère leur chargement, aussi bien pour les utilisateurs que pour les applications d’IA.
Le code minifié est illisible pour les humains. Pour résoudre ce problème lors du débogage, les développeurs utilisent des source maps. Il s’agit de fichiers JSON qui relient le code minifié au code source original. Dans le cas de la divulgation du code source de Claude Code, ces maps avaient été accidentellement laissées dans le build de production.
Les source maps et les risques liés à la divulgation du code source de Claude Code
Le fichier concerné correspondait à la version v2.1.88 du package @anthropic-ai/claude-code. Lors de sa publication, l’équipe y a inclus un énorme fichier .map. Ce n’était pas un simple extrait, mais le plan complet. Le code source divulgué de Claude Code fournissait essentiellement le « déminifieur » de toute leur logique.
Pour tout développeur utilisant une API d’IA, il s’agit d’un avertissement. Si vous distribuez des outils internes, votre processus de build doit être parfaitement étanche. Vous pouvez accéder aux derniers modèles Claude et examiner le contexte de la divulgation du code source de Claude Code via GPT Proto pour voir comment ces modèles sont structurés de manière sûre.
Anatomie technique du code source divulgué de Claude Code
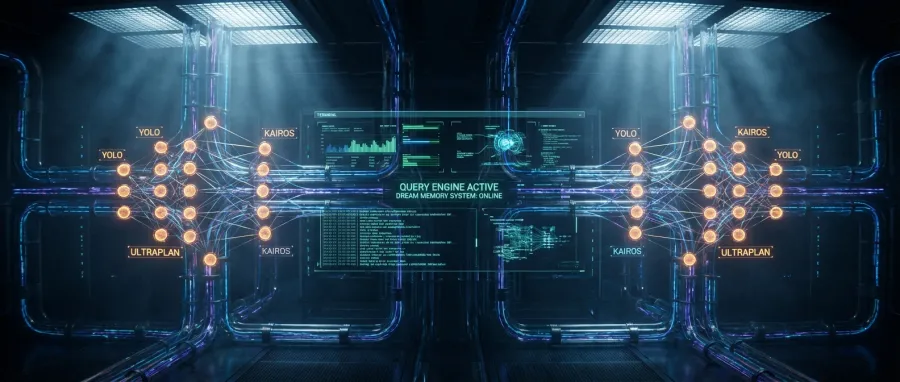
Le fichier divulgué contenait environ 512 000 lignes de code réparties dans 1 900 fichiers TypeScript. Il ne s’agissait pas seulement de code d’interface front-end. On y trouvait le « Query Engine », le « Dream Memory System » et la logique complexe d’appel d’outils qui alimente l’assistant Claude. C’était le cerveau de l’opération.
Nous considérons souvent l’IA comme une boîte noire, mais le code source divulgué de Claude Code en a révélé les rouages. Il montrait comment Anthropic gère les réponses diffusées des API et la gestion de l’état. Il révélait également les autorisations précises utilisées pour empêcher l’IA de perdre le contrôle lors de l’exécution de code.
Le système « Dream » du code source divulgué de Claude Code est particulièrement fascinant. Il permet à un agent en arrière-plan de réorganiser les fichiers mémoire pendant que l’agent principal dort. C’est une manière ingénieuse de gérer les limites de contexte à long terme des modèles d’IA modernes.
Guide étape par étape : analyse des fichiers TypeScript divulgués
Une fois le code source divulgué de Claude Code disponible, la communauté a commencé à l’examiner. La structure était étonnamment organisée, ce qui est typique d’une entreprise d’ingénierie de premier plan. Mais le contenu de ces fichiers révélait des fonctionnalités dont nous ignorions même l’existence sur le marché de l’IA.
La plus grande partie du code source divulgué de Claude Code était le Query Engine. Ce module de 46 000 lignes est responsable de chaque appel d’API. Il gère les subtilités de la communication avec les LLM, de la gestion des tokens au traitement des erreurs. C’est le cœur de la manière dont Claude « réfléchit » avant de taper.
Modes d’autorisation des outils dans le code source divulgué de Claude Code
L’une des découvertes les plus intéressantes dans le code source divulgué de Claude Code concernait le système d’autorisations. Il existait quatre modes distincts : default, auto, bypass et le fameux mode « YOLO ». Chaque mode détermine le degré d’autonomie dont dispose l’IA lors de l’exécution de commandes sur la machine d’un utilisateur.
- Mode par défaut : contrôles de sécurité standard pour chaque action d’API.
- Mode automatique : les actions hautement fiables sont exécutées sans demande de confirmation.
- Mode bypass : utilisé pour les tests internes de la logique centrale de l’IA.
- Mode YOLO : liberté totale, probablement utilisé par les ingénieurs seniors pour le débogage extrême.
Fonctionnalités inédites dans le code source divulgué de Claude Code
Le code source divulgué de Claude Code faisait également allusion à une fonctionnalité appelée KAIROS. Il semble s’agir d’un assistant résident fonctionnant en arrière-plan. Il peut prendre des décisions et mener des actions de manière autonome. Il dispose même d’un « budget de blocage » de 15 secondes afin de ne pas interrompre le flux de travail de l’utilisateur lorsqu’il prend des décisions complexes liées à l’IA.
Nous avons également découvert « ULTRAPLAN », qui déporte les tâches lourdes vers des conteneurs cloud distants. Cela suggère qu’Anthropic s’oriente vers un modèle de calcul hybride. Au lieu de tout effectuer localement, l’API d’IA peut créer un bac à sable dans le cloud pour exécuter en toute sécurité du code gourmand en ressources.
Il y a ensuite le système Buddy. Le code source divulgué de Claude Code laissait entrevoir un animal de compagnie électronique fonctionnant dans le terminal, prévu pour mai 2026. C’est une touche humaine dans un produit très technique. Cela montre que même les développeurs d’IA les plus sérieux accordent de l’importance à l’engagement des utilisateurs et à la personnalité de leurs outils.
Erreurs et pièges courants : source maps et risques liés à la chaîne d’approvisionnement
La divulgation du code source de Claude Code ne s’est pas produite en vase clos. Elle est le résultat d’une culture du « move fast and break things » confrontée à une pile de build complexe. Le principal piège réside ici dans l’absence d’un fichier `.npmignore` robuste ou d’un contrôle CI/CD analysant les types de fichiers sensibles.
J’ai vu de nombreuses équipes commettre la même erreur que celle qui a conduit à la divulgation du code source de Claude Code. Elles partent du principe que, puisqu’elles publient un package, seul le dossier « dist » sera inclus. Mais sans règles d’exclusion appropriées, l’intégralité de votre arborescence source peut être intégrée dans un fichier map et envoyée sur npm.
Éviter votre propre incident de divulgation du code source de Claude Code
Pour éviter une catastrophe similaire dans votre entreprise, vous devez auditer vos artefacts de build. Chaque fois que vous publiez un client d’API ou une bibliothèque, utilisez des outils comme `npm pack` afin de vérifier exactement ce que contient l’archive avant sa mise en ligne.
- Vérifiez toujours les fichiers `.npmignore` et `.gitignore`.
- Désactivez la génération de source maps pour les builds de production, sauf en cas de nécessité absolue.
- Utilisez des scanners automatisés pour rechercher les secrets et les fichiers map volumineux dans votre pipeline CI/CD.
- Mettez en place une approbation manuelle pour la publication des versions majeures de vos outils d’IA.
La faille de sécurité des API et le code source divulgué de Claude Code
Un autre problème mis en évidence par le code source divulgué de Claude Code est l’exposition des noms de projets internes. Des noms de code comme « Tengu » et « Capybara » apparaissaient partout dans le code source. Même s’il ne s’agit pas d’une menace directe pour la sécurité, cela révèle votre feuille de route à vos concurrents et rend votre future stratégie d’IA prévisible.
Dans le cas d’Axios, qui s’est produit le même jour que la divulgation du code source de Claude Code, le problème était le détournement de compte. Le compte d’un mainteneur avait été compromis. Cela montre que vous avez besoin de l’authentification multifacteur et d’une gestion rigoureuse des sessions pour tout compte disposant d’un accès de « publication » à votre base de code.
| Fonctionnalité |
Attaque Axios |
Fuite de Claude Code |
| Type d’incident |
Chaîne d’approvisionnement malveillante |
Divulgation du code source |
| Cause principale |
Détournement de compte / vol d’identifiants |
Erreur de configuration du build (.map) |
| Impact |
Cheval de Troie d’accès à distance (RAT) |
Perte de propriété intellectuelle |
| Résolution |
Retrait du package par npm |
Retraits manuels / audit interne |
Conseils d’experts et bonnes pratiques : sécuriser votre workflow de développement IA
En examinant le code source divulgué de Claude Code, il est évident que nous avons besoin de meilleures normes pour la distribution des logiciels d’IA. Si vous développez sur des LLM, vous manipulez probablement des clés d’API sensibles et des prompts propriétaires. Les protéger est votre priorité absolue en tant que professionnel.
Une manière de réduire le risque illustré par la divulgation du code source de Claude Code consiste à utiliser une passerelle d’API unifiée. Au lieu de coder en dur la logique de chaque modèle, vous pouvez utiliser un service qui en abstrait la complexité. Cela réduit la surface d’attaque de votre code et facilite son audit.
Gérer les coûts et la sécurité des API après la divulgation du code source de Claude Code
La sécurité ne concerne pas uniquement le code, mais aussi l’utilisation. La divulgation du code source de Claude Code a révélé la manière dont Anthropic gère ses propres quotas d’API internes. Vous devriez faire de même. Surveiller votre utilisation en temps réel est essentiel pour éviter une explosion des coûts ou un accès non autorisé si une clé venait à être divulguée.
Si les coûts associés aux modèles haut de gamme vous préoccupent, GPT Proto propose une solution intelligente. Vous pouvez gérer efficacement la facturation de vos API et accéder à des modèles grand public comme Claude et OpenAI avec jusqu’à 70 % de réduction. Vous préservez ainsi l’agilité de votre développement sans risque financier.
Intégrer l’IA multimodale en toute sécurité : les enseignements de la divulgation du code source de Claude Code
La divulgation du code source de Claude Code a montré à quel point la gestion des entrées multimodales est complexe. Le mode « Undercover » trouvé dans le code avait été spécialement conçu pour empêcher les employés internes d’Anthropic de divulguer accidentellement des secrets lorsqu’ils travaillent dans des dépôts publics. Il s’agit d’une fonctionnalité de sécurité avancée.
Vous pouvez atteindre un niveau de contrôle similaire grâce à une interface unifiée. La plateforme GPT Proto vous permet de choisir entre des modes privilégiant les performances ou les coûts. Vous pouvez ainsi tester votre code avec différents modèles sans réécrire toute votre logique chaque fois qu’une nouvelle situation de divulgation du code source de Claude Code survient dans le secteur.
En centralisant votre accès à l’IA, vous réduisez le nombre de points où une erreur de configuration pourrait exposer vos secrets. Il s’agit de construire un « fossé » autour de la logique de votre application. La divulgation du code source de Claude Code prouve que même les meilleurs acteurs du secteur peuvent oublier de fermer la porte.
Et maintenant : l’avenir d’Anthropic après la divulgation du code source de Claude Code
Anthropic est restée discrète depuis l’incident de divulgation du code source de Claude Code. L’entreprise réalise probablement un audit interne massif de l’ensemble de son pipeline de déploiement. Mais le mal est fait. La communauté dispose désormais d’une feuille de route claire de la direction que prendra Claude au cours des prochains mois.
Nous attendons de voir si l’entreprise publiera officiellement les fonctionnalités KAIROS et ULTRAPLAN découvertes dans le code source divulgué de Claude Code. Elles pourraient changer notre vision des agents autonomes. Si une IA peut gérer sa propre mémoire « Dream » et exécuter des bacs à sable dans le cloud, les possibilités de programmation automatisée sont infinies.
L’essor des agents autonomes après la divulgation du code source de Claude Code
Le mode Coordinator révélé dans le code source divulgué de Claude Code suggère une évolution vers l’orchestration multi-agents. Un agent « maître » gère plusieurs « sous-agents » pour effectuer des tâches en parallèle. Il s’agit d’un immense progrès par rapport aux interfaces de chat monothread que nous utilisons aujourd’hui.
À mesure que ces fonctionnalités se généraliseront, les développeurs auront besoin de moyens fiables pour y accéder. Vous pouvez explorer tous les modèles d’IA disponibles sur GPT Proto afin de garder une longueur d’avance. L’étude de la logique du code source divulgué de Claude Code nous donne un aperçu de la puissance qui arrivera très bientôt dans ces API.
Impact à long terme de la divulgation du code source de Claude Code sur npm
Après l’incident de divulgation du code source de Claude Code, le registre npm introduira probablement des contrôles plus stricts pour les source maps dans les packages volumineux. Nous pourrions voir apparaître des paramètres de « sécurité par défaut » avertissant les développeurs lorsqu’ils s’apprêtent à publier un fichier .map massif dans un dépôt public.
Pour le reste d’entre nous, le code source divulgué de Claude Code constitue un cours magistral sur l’architecture moderne de l’IA. Nous avons découvert les modes « YOLO », les systèmes « Dream » et l’importance d’une bonne hygiène de build. C’est une façon désordonnée d’apprendre, mais dans le monde de l’IA en constante évolution, ces leçons durement acquises sont les plus précieuses.
Si vous souhaitez commencer à créer vos propres outils alimentés par l’IA sans reproduire les erreurs constatées dans le code source divulgué de Claude Code, il est temps d’utiliser une infrastructure professionnelle. Consultez la documentation complète de l’API de GPT Proto pour créer des solutions sécurisées et efficaces dès le premier jour.
Rédigé par : GPT Proto
« Débloquez les meilleurs modèles d’IA au monde grâce à la plateforme d’API unifiée de GPT Proto. »