Warum das jetzt wichtig ist: Der npm-Kollaps 2026 und der geleakte Quellcode von Claude Code
Der 31. März 2026 wird als dunkler Tag für das JavaScript-Ökosystem in Erinnerung bleiben. Zwei massive Sicherheitsfehler traten gleichzeitig auf. Zunächst erschütterte der Angriff auf die Lieferkette von Axios Millionen von Entwicklern. Für diejenigen unter uns, die im KI-Bereich arbeiten, war die eigentliche Geschichte jedoch der geleakte Quellcode von Claude Code.
Verursacht wurde der Vorfall nicht durch einen ausgefeilten Hack. Es gab weder Gestalten mit Kapuzen noch komplexe Exploits. Stattdessen war ein einfacher Konfigurationsfehler in einer Build-Pipeline verantwortlich. Dieser Fehler legte die internen Abläufe von Anthropics fortschrittlichstem Programmierassistenten innerhalb weniger Minuten der ganzen Welt offen.
Das Zusammentreffen von Axios und dem geleakten Quellcode von Claude Code
Der Zeitpunkt war kaum zu glauben. Während Sicherheitsteams fieberhaft versuchten, die Vergiftung von Axios @1.14.1 zu beheben, gelangte der geleakte Quellcode von Claude Code auf npm. Die beiden Ereignisse waren vollständig unabhängig voneinander, spielten sich jedoch auf derselben Bühne ab: der npm-Registry.
Während es sich bei Axios um eine böswillige Einschleusung handelte, war der geleakte Quellcode von Claude Code eine selbstverschuldete Verletzung. Eine 59,8 MB große Source-Map-Datei wurde versehentlich in ein öffentliches Paket aufgenommen. Diese Datei fungierte als Generalschlüssel. Sie ermöglichte es jedem, den ursprünglichen TypeScript-Code des gesamten Tools zu rekonstruieren.
Die unmittelbaren Folgen des geleakten Quellcodes von Claude Code
Die Geschwindigkeit, mit der die Community reagierte, war überwältigend. Innerhalb einer Stunde, nachdem der geleakte Quellcode von Claude Code auf npm aufgetaucht war, erschienen Sicherungskopien in mehreren Repositories. Ein bestimmtes GitHub-Repository, instructkr/claude-code, gewann über Nacht explosionsartig an Popularität. Innerhalb einer einzigen Stunde erhielt es mehr als 11.000 Sterne.
Entwickler sahen sich den Code nicht nur an, sondern begannen sofort, ihn zu forken. Dadurch entstand eine dauerhafte Aufzeichnung von Anthropics geistigem Eigentum. Obwohl das ursprüngliche Paket schnell entfernt wurde, bleibt der geleakte Quellcode von Claude Code ein bedeutendes Stück KI-Geschichte und eine eindringliche Sicherheitslektion.
Dieser Vorfall beweist, dass selbst die größten KI-Unternehmen für grundlegende DevOps-Fehler anfällig sind. Wenn man schnell neue KI-Funktionen ausliefert, können einfache Dinge wie Source-Maps den ganzen Tag ruinieren. Es ist eine Erinnerung daran, dass Sicherheit in jeden Schritt des API-Lebenszyklus integriert werden muss.
Grundlegende Konzepte erklärt: Wie es zum geleakten Quellcode von Claude Code kam
Um zu verstehen, wie es zum Leak des Claude-Code-Quellcodes kam, muss man wissen, wie modernes Web-Bundling funktioniert. Die meisten Entwickler verwenden Tools wie Webpack oder Vite, um ihren Code zu minimieren. Dadurch werden die Dateien kleiner und für Nutzer und KI-Anwendungen gleichermaßen schneller geladen.
Minimierter Code ist für Menschen nicht lesbar. Um dies beim Debugging zu beheben, verwenden Entwickler Source-Maps. Dabei handelt es sich um JSON-Dateien, die den minimierten Code auf den ursprünglichen Quellcode abbilden. Im Fall des geleakten Quellcodes von Claude Code wurden diese Maps versehentlich im Produktions-Build belassen.
Source-Maps und die Risiken des geleakten Quellcodes von Claude Code
Bei der betreffenden Datei handelte es sich um Version 2.1.88 des Pakets @anthropic-ai/claude-code. Bei der Veröffentlichung fügte das Team eine riesige .map-Datei hinzu. Das war kein bloßer Ausschnitt, sondern der vollständige Bauplan. Der Leak des Claude-Code-Quellcodes lieferte im Wesentlichen den „Un-Minifier“ für die gesamte Logik.
Für jeden Entwickler, der eine KI-API nutzt, ist dies eine warnende Geschichte. Wenn Sie interne Tools ausliefern, muss Ihr Build-Prozess absolut zuverlässig sein. Sie können über auf die neuesten Claude-Modelle zugreifen und den Kontext des geleakten Quellcodes von Claude Code untersuchen und über GPT Proto nachvollziehen, wie diese Modelle sicher strukturiert sind.
Technische Anatomie des geleakten Quellcodes von Claude Code
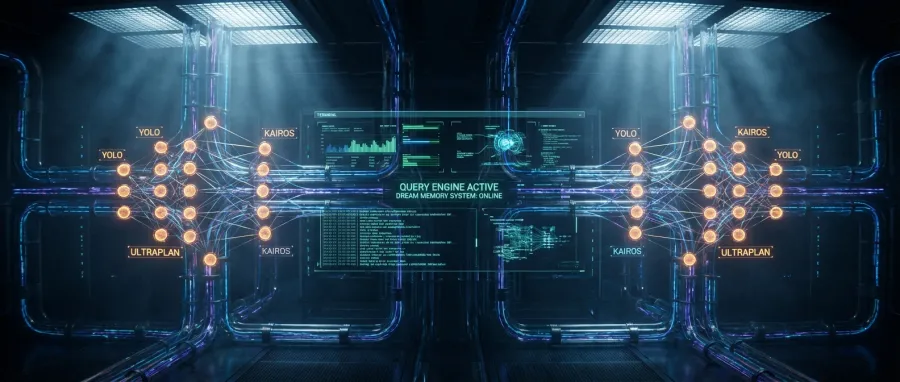
Die geleakte Datei enthielt rund 512.000 Codezeilen verteilt auf 1.900 TypeScript-Dateien. Es handelte sich nicht nur um Frontend-UI-Code. Enthalten waren die „Query Engine“, das „Dream Memory System“ und die komplexe Tool-Calling-Logik, die den Claude-Assistenten antreibt. Es war das Gehirn der gesamten Operation.
Wir betrachten KI oft als Blackbox, doch der geleakte Quellcode von Claude Code zeigte die technischen Abläufe dahinter. Er offenbarte, wie Anthropic Streaming-API-Antworten verarbeitet und Zustände verwaltet. Außerdem zeigte er die spezifischen Berechtigungen, die verhindern sollen, dass die KI bei der Codeausführung außer Kontrolle gerät.
Das „Dream“-System im geleakten Quellcode von Claude Code ist besonders faszinierend. Es ermöglicht einem Agenten im Hintergrund, Speicherdateien neu zu organisieren, während der Hauptagent schläft. Dies ist eine clevere Methode, um mit den langfristigen Kontextbeschränkungen moderner KI-Modelle umzugehen.
Schritt-für-Schritt-Anleitung: Die geleakten TypeScript-Dateien untersuchen
Sobald der geleakte Quellcode von Claude Code öffentlich war, begann die Community mit der Untersuchung. Die Struktur war überraschend gut organisiert, wie es für ein erstklassiges Engineering-Unternehmen typisch ist. Der Inhalt dieser Dateien enthüllte jedoch Funktionen, von deren Existenz im KI-Markt wir bisher nicht einmal wussten.
Der größte Teil des geleakten Quellcodes von Claude Code war die Query Engine. Dieses Modul mit 46.000 Zeilen ist für jeden API-Aufruf verantwortlich. Es verarbeitet die Feinheiten der LLM-Kommunikation – von der Token-Verwaltung bis zur Fehlerbehandlung. Es bildet den Kern dessen, wie Claude „denkt“, bevor es schreibt.
Tool-Berechtigungsmodi im geleakten Quellcode von Claude Code
Eine der spannendsten Entdeckungen im geleakten Quellcode von Claude Code war das Berechtigungssystem. Es gab vier unterschiedliche Modi: Standard, Auto, Bypass und den berüchtigten „YOLO“-Modus. Jeder Modus bestimmt, wie viel Autonomie die KI bei der Ausführung von Befehlen auf dem Rechner eines Nutzers besitzt.
- Standardmodus: Standardmäßige Sicherheitsprüfungen für jede API-Aktion.
- Automodus: Aktionen mit hoher Zuverlässigkeit werden ohne Nachfrage ausgeführt.
- Bypass-Modus: Wird für interne Tests der grundlegenden KI-Logik verwendet.
- YOLO-Modus: Vollständige Freiheit, vermutlich für extreme Debugging-Aufgaben durch leitende Ingenieure.
Unveröffentlichte Funktionen im geleakten Quellcode von Claude Code
Der geleakte Quellcode von Claude Code gab außerdem Hinweise auf eine Funktion namens KAIROS. Dabei scheint es sich um einen dauerhaft aktiven Assistenten im Hintergrund zu handeln. Er kann autonom Entscheidungen treffen und Aktionen ausführen. Außerdem verfügt er über ein „Blockierungsbudget“ von 15 Sekunden, damit der Workflow des Nutzers bei komplexen KI-Entscheidungen nicht einfriert.
Wir sahen auch „ULTRAPLAN“, das umfangreiche Aufgaben an entfernte Cloud-Container auslagert. Dies deutet darauf hin, dass Anthropic auf ein hybrides Rechenmodell zusteuert. Statt alles lokal auszuführen, kann die KI-API eine Sandbox in der Cloud starten, um ressourcenintensiven Code sicher auszuführen.
Dann gibt es noch das Buddy-System. Der geleakte Quellcode von Claude Code deutete auf ein terminalbasiertes elektronisches Haustier hin, dessen Veröffentlichung für Mai 2026 geplant war. Das verleiht einem sehr technischen Produkt eine menschliche Note. Es zeigt, dass selbst die ernsthaftesten KI-Entwickler Wert auf Nutzerbindung und Persönlichkeit in ihren Tools legen.
Häufige Fehler und Fallstricke: Source-Maps und Risiken in der Lieferkette
Der Leak des Claude-Code-Quellcodes ereignete sich nicht isoliert. Er war das Ergebnis einer „move fast and break things“-Kultur, die auf einen komplexen Build-Stack traf. Der größte Fallstrick war das Fehlen einer robusten `.npmignore`-Datei oder einer CI/CD-Prüfung, die nach sensiblen Dateitypen sucht.
Ich habe viele Teams denselben Fehler machen sehen, der zum Leak des Claude-Code-Quellcodes führte. Sie gehen davon aus, dass beim Veröffentlichen eines Pakets nur der Ordner „dist“ ausgeliefert wird. Ohne geeignete Ausschlussregeln kann jedoch der gesamte Quellbaum in eine Map-Datei eingebunden und an npm ausgeliefert werden.
So verhindern Sie einen eigenen Claude-Code-Quellcode-Leak
Um eine Katastrophe wie den Leak des Claude-Code-Quellcodes in Ihrem eigenen Unternehmen zu vermeiden, müssen Sie Ihre Build-Artefakte prüfen. Jedes Mal, wenn Sie einen API-Client oder eine Bibliothek veröffentlichen, sollten Sie Tools wie `npm pack` verwenden, um genau zu sehen, was sich im Tarball befindet, bevor er live geht.
- Überprüfen Sie stets die Dateien `.npmignore` und `.gitignore`.
- Deaktivieren Sie die Erstellung von Source-Maps für Produktions-Builds, sofern sie nicht unbedingt erforderlich ist.
- Verwenden Sie automatisierte Scanner, um in Ihrer CI/CD-Pipeline nach Geheimnissen und großen Map-Dateien zu suchen.
- Führen Sie eine manuelle Genehmigung für die Veröffentlichung größerer Versionen Ihrer KI-Tools ein.
Die API-Sicherheitslücke und der geleakte Quellcode von Claude Code
Ein weiteres Problem, das der geleakte Quellcode von Claude Code deutlich machte, war die Offenlegung interner Projektnamen. Codenamen wie „Tengu“ und „Capybara“ tauchten überall im Quellcode auf. Das stellt zwar keine direkte Sicherheitsbedrohung dar, verrät Wettbewerbern jedoch Ihre Roadmap. Dadurch wird Ihre zukünftige KI-Strategie vorhersehbar.
Im Fall von Axios, der am selben Tag wie der Leak des Claude-Code-Quellcodes stattfand, bestand das Problem in der Übernahme eines Kontos. Das Konto eines Maintainers wurde kompromittiert. Dies zeigt, dass Sie für jedes Konto mit „publish“-Zugriff auf Ihre Codebasis MFA und ein starkes Sitzungsmanagement benötigen.
| Funktion |
Axios-Angriff |
Claude-Code-Leak |
| Vorfalltyp |
Böswilliger Angriff auf die Lieferkette |
Offenlegung des Quellcodes |
| Ursache |
Kontoübernahme / Diebstahl von Zugangsdaten |
Fehler in der Build-Konfiguration (.map) |
| Auswirkungen |
Remote Access Trojan (RAT) |
Verlust geistigen Eigentums |
| Lösung |
Entfernung des Pakets durch npm |
Manuelle Entfernung / internes Audit |
Expertentipps und Best Practices: Sichern Sie Ihren KI-Entwicklungsworkflow
Der geleakte Quellcode von Claude Code macht deutlich, dass wir bessere Standards für die Verteilung von KI-Software benötigen. Wenn Sie auf LLMs aufbauen, verarbeiten Sie wahrscheinlich sensible API-Schlüssel und proprietäre Prompts. Diese zu schützen, ist Ihre wichtigste Aufgabe als Entwickler.
Eine Möglichkeit, das durch den Leak des Claude-Code-Quellcodes aufgezeigte Risiko zu minimieren, ist die Verwendung eines einheitlichen API-Gateways. Statt die Logik für jedes einzelne Modell fest zu codieren, können Sie einen Dienst nutzen, der die Komplexität abstrahiert. Dadurch verringert sich die Angriffsfläche Ihres Codes und er lässt sich leichter prüfen.
API-Kosten und Sicherheit nach dem Leak des Claude-Code-Quellcodes verwalten
Bei Sicherheit geht es nicht nur um Code, sondern auch um Nutzung. Der geleakte Quellcode von Claude Code zeigte, wie Anthropic seine internen API-Kontingente verwaltet. Sie sollten dasselbe tun. Die Überwachung Ihrer Nutzung in Echtzeit ist entscheidend, um ausufernde Kosten oder unbefugten Zugriff zu verhindern, falls ein Schlüssel jemals offengelegt wird.
Wenn Sie sich wegen der Kosten hochwertiger Modelle Sorgen machen, bietet GPT Proto eine intelligente Lösung. Sie können Ihre API-Abrechnung verwalten und gleichzeitig gängige Modelle wie Claude und OpenAI mit Rabatten von bis zu 70 % nutzen. So bleibt Ihre Entwicklung flexibel, ohne finanzielles Risiko.
Multimodale KI sicher integrieren: Erkenntnisse aus dem Leak von Claude Code
Der geleakte Quellcode von Claude Code zeigte, wie komplex die Verwaltung multimodaler Eingaben ist. Der im Code gefundene „Undercover“-Modus wurde speziell entwickelt, um zu verhindern, dass interne Mitarbeiter von Anthropic versehentlich Geheimnisse preisgeben, während sie in öffentlichen Repositories arbeiten. Das ist eine hochentwickelte Sicherheitsfunktion.
Ein ähnliches Maß an Kontrolle können Sie durch die Verwendung einer einheitlichen Benutzeroberfläche erreichen. Die Plattform von GPT Proto ermöglicht den Wechsel zwischen leistungsorientierten und kostenorientierten Modi. So können Sie Ihren Code mit verschiedenen Modellen testen, ohne bei jeder neuen Situation rund um einen Claude-Code-Leak in der Branche Ihre gesamte Logik neu schreiben zu müssen.
Durch die Zentralisierung Ihres KI-Zugriffs reduzieren Sie die Zahl der Stellen, an denen ein Konfigurationsfehler Ihre Geheimnisse offenlegen könnte. Es geht darum, einen „Schutzwall“ um Ihre Anwendungslogik zu errichten. Der Leak des Claude-Code-Quellcodes beweist, dass selbst die Besten der Branche vergessen können, das Tor zu schließen.
Wie geht es weiter? Anthropics Zukunft nach dem Leak des Claude-Code-Quellcodes
Anthropic hat sich seit dem Vorfall um den geleakten Quellcode von Claude Code zurückhaltend geäußert. Das Unternehmen führt wahrscheinlich ein umfangreiches internes Audit seiner gesamten Deployment-Pipeline durch. Der Schaden ist jedoch entstanden. Die Community verfügt nun über eine klare Roadmap, in welche Richtung sich Claude in den kommenden Monaten entwickelt.
Wir warten darauf zu sehen, ob Anthropic die im geleakten Quellcode von Claude Code gefundenen Funktionen KAIROS und ULTRAPLAN offiziell veröffentlichen wird. Diese könnten unsere Vorstellung von autonomen Agenten verändern. Wenn eine KI ihren eigenen „Dream“-Speicher verwalten und Cloud-Sandboxes ausführen kann, sind die Möglichkeiten für automatisiertes Programmieren grenzenlos.
Der Aufstieg autonomer Agenten nach dem Leak von Claude Code
Der im geleakten Quellcode von Claude Code entdeckte Coordinator-Modus deutet auf eine Entwicklung hin zur Orchestrierung mehrerer Agenten. Dabei verwaltet ein „Master“-Agent mehrere „Sub-Agenten“, die Aufgaben parallel ausführen. Das ist ein enormer Fortschritt gegenüber den heute verwendeten Chat-Oberflächen mit nur einem Verarbeitungsthread.
Mit der zunehmenden Verbreitung dieser Funktionen benötigen Entwickler zuverlässige Möglichkeiten, auf sie zuzugreifen. Sie können alle verfügbaren KI-Modelle erkunden auf GPT Proto, um der Entwicklung einen Schritt voraus zu sein. Ein Blick auf die Funktionsweise der Logik hinter dem Leak von Claude Code gibt uns einen Hinweis auf die Leistungsfähigkeit, die schon bald in diesen APIs verfügbar sein wird.
Langfristige Auswirkungen des Claude-Code-Leaks auf npm
Die npm-Registry wird nach dem Vorfall um den geleakten Quellcode von Claude Code wahrscheinlich strengere Prüfungen für Source-Map-Dateien in großen Paketen einführen. Möglicherweise sehen wir standardmäßig aktivierte Sicherheitseinstellungen, die Entwickler warnen, wenn sie im Begriff sind, eine riesige .map-Datei in einem öffentlichen Repository zu veröffentlichen.
Für den Rest von uns ist der Leak des Claude-Code-Quellcodes eine Lehrstunde in moderner KI-Architektur. Wir haben etwas über „YOLO“-Modi, „Dream“-Systeme und die Bedeutung einer sauberen Build-Umgebung gelernt. Es ist eine schwierige Art zu lernen, aber in der schnelllebigen Welt der KI sind diese hart erarbeiteten Lektionen besonders wertvoll.
Wenn Sie eigene KI-gestützte Tools entwickeln möchten, ohne dieselben Fehler wie beim Leak des Claude-Code-Quellcodes zu machen, ist es Zeit für Infrastruktur auf professionellem Niveau. Sehen Sie sich die vollständige API-Dokumentation an bei GPT Proto, um vom ersten Tag an sicher und effizient zu entwickeln.
Verfasst von: GPT Proto
„Schalten Sie mit der einheitlichen API-Plattform von GPT Proto die weltweit führenden KI-Modelle frei.“