Por que o vazamento do código-fonte do Claude é importante para os desenvolvedores hoje
Às vezes, as melhores lições de engenharia de software vêm de divulgações não intencionais. O recente vazamento do código-fonte do Claude, ocorrido quando a Anthropic incluiu acidentalmente mapas de origem completos em um pacote npm público, é um exemplo perfeito. Para quem trabalha com IA, foi como encontrar um currículo de nível avançado deixado em um banco de praça.
Isso não foi apenas um pequeno descuido; o vazamento do código-fonte do Claude revelou a lógica TypeScript interna do Claude Code. Ele nos ofereceu uma visão rara e sem filtros de como um laboratório de ponta estrutura um agente de IA pronto para produção. Estamos falando de um verdadeiro guia sobre como gerenciar loops complexos de ferramentas e permissões de alto risco.
O incidente foi rapidamente corrigido, mas os insights obtidos com o vazamento do código-fonte do Claude continuam circulando entre os profissionais. Ele destaca a realidade de desenvolver com uma mentalidade voltada primeiro para a IA. Também mostra que até os gigantes enfrentam desafios ao publicar código no mundo aberto do npm.
Eis o ponto: raramente temos a oportunidade de ver a estrutura por trás desses modelos. O vazamento do código-fonte do Claude abriu a cortina sobre o "Agent Loop". Ele mostrou exatamente como a Anthropic lida, em ambientes de tempo real, com o atrito entre a intenção humana e a execução da máquina.
O incidente com os mapas de origem que levou ao vazamento do código-fonte do Claude
A origem do vazamento do código-fonte do Claude foi surpreendentemente banal. Na pressa para iterar, um desenvolvedor provavelmente se esqueceu de remover os mapas de origem antes de publicar no registro npm. Isso permitiu que qualquer pessoa com um descompilador reconstruísse os arquivos TypeScript originais a partir do JavaScript ofuscado.
É um erro que provavelmente todos nós já estivemos perto de cometer. Mas, no contexto do vazamento do código-fonte do Claude, ele se tornou uma grande oportunidade de aprendizado para a comunidade. Descobrimos que a ferramenta é construída sobre Node.js e usa React com Ink para sua interface de terminal.
Mas o verdadeiro tesouro do vazamento do código-fonte do Claude estava na lógica. Os mapas de origem forneceram um roteiro de como lidar com chamadas assíncronas de ferramentas mantendo a interface do terminal responsiva. Foi uma aula de arquitetura TypeScript moderna, especialmente adaptada para uma aplicação de IA.
E, sejamos honestos, o vazamento do código-fonte do Claude nos permitiu conhecer o lado "humano" da Anthropic. O código era limpo, bem comentado e revelava um profundo compromisso com a segurança. Isso provou que, mesmo em um vazamento, boas práticas de engenharia se destacam e conquistam respeito.
O vazamento do código-fonte do Claude serve como lembrete de que a transparência na arquitetura de IA, mesmo quando acidental, ajuda todo o ecossistema de desenvolvedores a aprimorar suas estratégias de implementação.
Aprendendo com falhas de segurança no vazamento do código-fonte do Claude
Todo desenvolvedor sabe que segurança envolve camadas. O vazamento do código-fonte do Claude confirmou que a Anthropic leva isso muito a sério. Embora o próprio vazamento tenha sido uma falha de segurança, o código interno mostrou uma abordagem sofisticada de sandboxing e consentimento do usuário, algo que surpreendeu muitas pessoas.
Ao analisar o vazamento do código-fonte do Claude, podemos ver como eles diferenciam comandos "seguros" de "inseguros". Eles não confiam cegamente no modelo. Existe um processo de verificação em várias etapas que garante que a IA não saia de controle no sistema de arquivos local.
Podemos aplicar essas lições do vazamento do código-fonte do Claude aos nossos próprios projetos. Se você está criando uma ferramenta que usa uma API para executar código, precisa de um fluxo de permissões. O vazamento do código-fonte do Claude mostrou exatamente como esse fluxo funciona em produção.
Se quiser estar à frente, acompanhe as últimas novidades do setor de IA para ver como outras empresas estão reagindo a esse tipo de divulgação. O vazamento do código-fonte do Claude é apenas um capítulo da história em evolução da segurança de IA.
Insights de arquitetura encontrados no vazamento do código-fonte do Claude
A arquitetura central revelada pelo vazamento do código-fonte do Claude é construída em torno de um "loop de ferramentas de streaming com permissões". Parece complicado, mas é bastante elegante. Isso significa que o modelo começa a trabalhar imediatamente, mesmo antes de terminar de "pensar" na tarefa inteira.
No vazamento do código-fonte do Claude, vimos que o sistema foi projetado para ser altamente responsivo. Quando o modelo de IA decide que precisa chamar uma ferramenta, a execução acontece em um fluxo contínuo. Isso reduz a latência percebida pelo usuário, um dos principais problemas da maioria dos aplicativos de IA.
Outra descoberta fascinante no vazamento do código-fonte do Claude foi o uso de React e Ink. Criar uma interface de linha de comando (CLI) tão fluida quanto um aplicativo web é difícil. O vazamento mostrou que usar um modelo baseado em componentes para a saída do terminal é o caminho ideal.
O vazamento do código-fonte do Claude também destacou um processo de inicialização em fases. A ferramenta é carregada em etapas, priorizando primeiro os módulos de segurança. Isso garante que o "limite de confiança" seja estabelecido antes que qualquer lógica pesada de IA ou chamadas de API sejam inicializadas em segundo plano.
Ferramentas em streaming reveladas pelo vazamento do código-fonte do Claude
Na maioria das implementações básicas, você espera a resposta completa da API antes de fazer qualquer coisa. O vazamento do código-fonte do Claude mostrou uma abordagem melhor. Ao transmitir chamadas de ferramentas, o agente pode começar a executar um comando bash enquanto o modelo ainda descreve o que está fazendo.
Essa mentalidade de "streaming primeiro" aparece claramente em todo o vazamento do código-fonte do Claude. Ela categoriza as ferramentas como "seguras em paralelo" e "seriais". Isso permite que o framework otimize a ordem de execução sem que o usuário precise gerenciar manualmente uma lógica complexa de threads ou usar uma API separada.
Se o modelo iniciar um comando perigoso, o sistema pode encerrar o processo no meio do fluxo. O vazamento do código-fonte do Claude provou que a capacidade de interrupção é um elemento central da arquitetura. Não é algo pensado depois; está incorporada ao núcleo do loop do agente.
Para quem usa uma API unificada, esses padrões são extremamente valiosos. Você pode ler a documentação completa da API para ver como implementar padrões de streaming semelhantes ao conectar-se a vários LLMs por meio de uma única interface.
O vazamento do código-fonte do Claude também mostra como lidar com a "busca de ferramentas". Em vez de inserir todas as definições de ferramentas no prompt, o sistema procura a definição correta sob demanda. Isso economiza uma enorme quantidade de tokens e mantém a janela de contexto limpa.
Tudo se resume à eficiência. O vazamento do código-fonte do Claude revelou que gerenciar o prompt é tão importante quanto gerenciar o código. Ao decidir de forma inteligente quando exibir os esquemas das ferramentas, eles reduzem os custos da API e aumentam a velocidade.
Usar um serviço como o GPT Proto pode ajudar a otimizar ainda mais esses custos. O GPT Proto oferece descontos de até 70% em APIs de IA populares, algo essencial ao executar loops de ferramentas de alta frequência como os observados no vazamento do código-fonte do Claude.
Gerenciando o loop do agente no vazamento do código-fonte do Claude
O loop do agente é o coração do sistema. No vazamento do código-fonte do Claude, esse loop aparece como uma máquina de estados robusta. Ele lida com tudo, desde a entrada do usuário até a saída do modelo, a execução de ferramentas e a recuperação de erros, sem perder o ritmo.
Um detalhe do vazamento do código-fonte do Claude que se destaca é a forma como ele lida com tarefas de várias etapas. Ele não entra em loop às cegas. Mantém uma memória do que já foi tentado, impedindo que a IA fique presa em uma recursão infinita de comandos que falham.
O vazamento do código-fonte do Claude também revelou um mecanismo de "caixa de mensagens". Ele é usado para colaboração entre vários agentes dentro do mesmo processo. Permite que diferentes partes do sistema sincronizem permissões e atualizações de status sem precisar de comunicação complexa entre processos ou de sobrecarga adicional da API.
Esse nível de coordenação interna é o que faz o Claude Code parecer tão poderoso. O vazamento do código-fonte do Claude nos ofereceu um modelo para criar agentes que realmente trabalham em equipe. É um avanço significativo em relação aos prompts "de uma só rodada" aos quais a maioria das pessoas está acostumada.
O pipeline de permissões em quatro camadas do vazamento do código-fonte do Claude
A segurança é o maior desafio para qualquer agente de IA que tenha acesso de escrita à sua máquina. O vazamento do código-fonte do Claude expôs um sistema de defesa em quatro camadas. Esse pipeline foi projetado para detectar más intenções antes que possam causar danos reais ao ambiente.
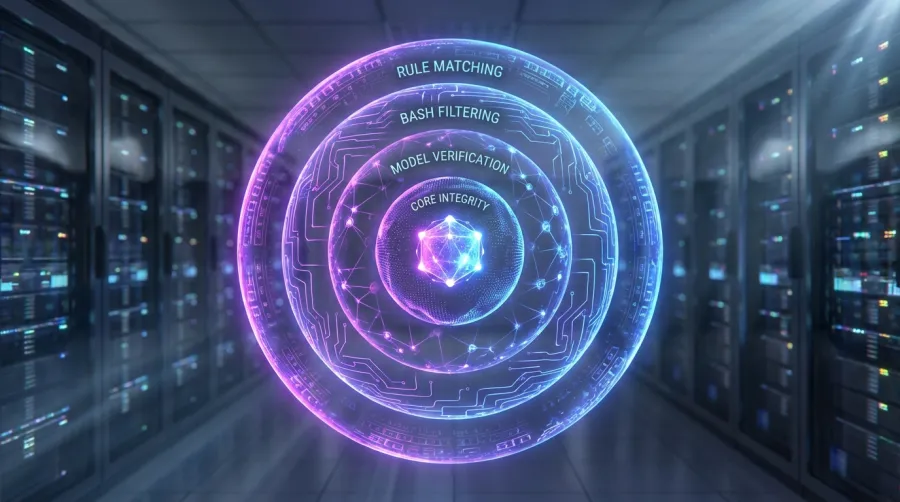
Primeiro, o vazamento do código-fonte do Claude mostrou um "comparador de regras". Trata-se de uma verificação rápida e determinística contra configurações definidas pelo usuário. Se você bloqueou o acesso a um diretório específico, essa camada interrompe a IA imediatamente, sem precisar de uma chamada cara à API.
Em seguida vem o "classificador Bash". O vazamento do código-fonte do Claude revela um conjunto de padrões regex e heurísticas que procuram comandos perigosos conhecidos. É simples, mas eficaz. Constitui a primeira linha de defesa contra códigos maliciosos óbvios ou exclusões acidentais.
A terceira camada é o "classificador de transcrição". É aqui que as coisas ficam interessantes no vazamento do código-fonte do Claude. Ele analisa o contexto da conversa e pergunta: "Esse comando realmente faz sentido considerando o que o usuário solicitou?"
Por fim, se o sistema ainda estiver em dúvida, ele faz uma chamada independente à API para um modelo Claude separado e menor. O vazamento do código-fonte do Claude mostrou que esse modelo "árbitro" tem uma única função: avaliar a segurança da ação proposta. É uma maneira brilhante de equilibrar velocidade e segurança.
Análise aprofundada da lógica de segurança no vazamento do código-fonte do Claude
O uso de um modelo independente para segurança é uma das principais lições do vazamento do código-fonte do Claude. Ele impede que o agente principal faça sua própria fiscalização, algo que sabemos poder ser facilmente contornado por injeção de prompt. O modelo árbitro permanece objetivo.
No vazamento do código-fonte do Claude, também vemos como eles lidam com os modos de "aprovação automática". Mesmo quando o usuário concede à IA controle "total", esses filtros internos continuam ativos. O sistema está essencialmente dizendo: "Confio em você, mas também confio nas minhas verificações de segurança."
Essa abordagem em camadas minimiza "falsos positivos" e maximiza a segurança. O vazamento do código-fonte do Claude demonstra que você não precisa de um único modelo gigantesco para fazer tudo. É possível usar uma cadeia de ferramentas e APIs especializadas para alcançar um nível muito maior de confiabilidade.
Se você está preocupado com o custo dessas chamadas extras de segurança, pode gerenciar o faturamento da sua API de forma mais eficaz usando roteamento baseado em custos. Assim, suas verificações de segurança utilizam os modelos mais econômicos disponíveis para cada tarefa.
- Filtragem baseada em regras para bloqueio instantâneo
- Correspondência de padrões para comandos bash perigosos conhecidos
- Análise contextual do histórico da conversa
- Verificação por modelo independente para ações de alto risco
Implementando limites de confiança com base no vazamento do código-fonte do Claude
Um "limite de confiança" é o ponto em que a IA passa de sugerir uma alteração a realmente executá-la. O vazamento do código-fonte do Claude mostra que esse limite é gerenciado explicitamente no código. Não é apenas uma flag booleana; é um estado complexo.
No vazamento do código-fonte do Claude, vemos que o sistema isola as tarefas realizadas antes e depois da confirmação do usuário. Isso garante que, mesmo executando em segundo plano, a IA não possa acessar partes sensíveis do sistema sem uma "luz verde" explícita do desenvolvedor.
Esse design ajuda a impedir que a IA "alucine" até chegar a uma pasta restrita. O vazamento do código-fonte do Claude prova que uma boa ferramenta de IA deve ser tão cética em relação à saída do modelo quanto o usuário humano. Segurança é um processo contínuo de verificação.
Ao estudar o vazamento do código-fonte do Claude, aprendemos que as permissões devem ser granulares. Não dê apenas "acesso" a um agente. Dê acesso a uma tarefa específica, por um período específico e sob condições específicas. Esse é o padrão-ouro de segurança de IA revelado aqui.
Otimização de tokens e gerenciamento de contexto no vazamento do código-fonte do Claude
Uma das partes mais difíceis de trabalhar com uma API é a janela de contexto limitada. O vazamento do código-fonte do Claude revelou que os engenheiros da Anthropic são mestres em gerenciamento de contexto. Eles não simplesmente despejam o projeto inteiro no prompt e torcem pelo melhor.
O vazamento do código-fonte do Claude mostrou um sistema que constrói o prompt dinamicamente. Ele obtém informações de fontes como CLAUDE.md, arquivos de memória e o status atual do Git. Assim, o modelo recebe exatamente o que precisa saber — e nada além disso — mantendo baixa a contagem de tokens.
Quando a janela de contexto fica cheia, o sistema não simplesmente trava. O vazamento do código-fonte do Claude revelou uma lógica automática de sumarização. Ela pega as partes iniciais da conversa e as comprime em um resumo conciso, liberando espaço para novas informações.
Esse tipo de "contexto contínuo" é vital para sessões longas. O vazamento do código-fonte do Claude mostra como manter a coerência durante horas de trabalho. É uma dança sofisticada entre o sistema de arquivos local e a API de IA remota.
Compressão inteligente de contexto no vazamento do código-fonte do Claude
A estratégia de sumarização encontrada no vazamento do código-fonte do Claude é bastante inteligente. Ela não exclui simplesmente mensagens antigas. Usa a IA para resumir as "principais conclusões" e as "mudanças de estado" do histórico. Isso preserva o contexto importante e elimina o excesso.
No vazamento do código-fonte do Claude, também vemos um limite padrão para os tokens de saída. Isso impede que o modelo se alongue demais. Força a IA a ser concisa, o que é melhor para o usuário e reduz significativamente o tempo e o custo de resposta da API.
Se você está criando suas próprias ferramentas, pode monitorar o uso da sua API em tempo real para ver como diferentes estratégias de gerenciamento de contexto afetam seus resultados financeiros. O vazamento do código-fonte do Claude oferece um ótimo modelo para começar.
Outro truque revelado pelo vazamento do código-fonte do Claude é o uso de arquivos de "Memória". São arquivos locais nos quais o agente armazena informações de longo prazo sobre o projeto. Eles funcionam como um contexto secundário e permanente, que sobrevive entre diferentes sessões e chamadas ao modelo.
O vazamento do código-fonte do Claude prova que o armazenamento local é o melhor amigo de um desenvolvedor de IA. Você não precisa enviar todos os dados ao modelo a cada vez. Se puder armazená-los localmente e enviá-los apenas quando forem relevantes, ganha em velocidade e custo.
| Estratégia de contexto |
Método revelado no vazamento |
Benefício |
| Construção do prompt |
Montagem de várias fontes (Git, MD, arquivos locais) |
Contexto altamente relevante, com menos tokens irrelevantes. |
| Gerenciamento da janela |
Sumarização automática das mensagens iniciais |
Sessões que parecem infinitas sem atingir os limites. |
| Controle de saída |
Limites rígidos de tokens e streaming |
Respostas mais rápidas e custos menores de API por interação. |
Divulgação progressiva de ferramentas no vazamento do código-fonte do Claude
Uma das descobertas mais inovadoras do vazamento do código-fonte do Claude é a "Divulgação progressiva". A maioria dos agentes de IA define todas as ferramentas no prompt do sistema. Se você tem 50 ferramentas, são milhares de tokens consumidos antes mesmo de o usuário digitar uma palavra.
O vazamento do código-fonte do Claude mostra que o Claude Code fornece inicialmente apenas os nomes das ferramentas. Se o modelo acha que precisa de uma ferramenta, usa uma função especial de "ToolSearch" para obter o esquema JSON completo daquela ferramenta. Isso muda completamente o jogo da eficiência.
Essa abordagem, destacada pelo vazamento do código-fonte do Claude, permite uma enorme biblioteca de "Skills" sem inflar o prompt. O sistema se torna extremamente escalável. Você pode ter centenas de ferramentas especializadas disponíveis, mas o modelo só "paga" pelas que realmente utiliza.
O vazamento do código-fonte do Claude demonstra uma compreensão clara da economia da IA. Cada token tem um preço. Ao adiar o carregamento das definições de ferramentas, a Anthropic torna o sistema muito mais econômico para o usuário final e mais responsivo em geral.
Extensibilidade e o sistema de Skills no vazamento do código-fonte do Claude
O vazamento do código-fonte do Claude revelou um sistema de "Skill" muito flexível. Uma Skill é essencialmente um arquivo Markdown que descreve um conjunto específico de capacidades. Ela inclui metadados como quando deve ser acionada e quais ferramentas são necessárias para funcionar de maneira eficaz.
No vazamento do código-fonte do Claude, vemos que as Skills são ativadas com base no contexto. Por exemplo, se você está editando um arquivo Python, as skills específicas de Python são ativadas. Esse carregamento dinâmico mantém a IA concentrada na tarefa atual, sem distraí-la com ferramentas irrelevantes.
O vazamento do código-fonte do Claude também mostrou um poderoso sistema de "Hooks". Ele permite que os desenvolvedores insiram lógica personalizada em vários pontos do ciclo de vida. Você pode executar código antes do início de uma ferramenta, depois que ela termina ou quando a sessão começa, obtendo controle total.
Esse nível de extensibilidade é o que torna o Claude Code mais do que um simples wrapper. O vazamento do código-fonte do Claude mostra um framework projetado para ser ampliado pela comunidade. É uma plataforma para criar assistentes de programação de IA altamente especializados.
Criando Skills personalizadas com base no vazamento do código-fonte do Claude
O sistema de skills baseado em Markdown revelado no vazamento do código-fonte do Claude é brilhante porque é legível por humanos. Você não precisa ser um engenheiro sênior para entender como adicionar uma nova capacidade. Basta escrever uma descrição e definir os gatilhos em um formato simples.
Ao analisar o vazamento do código-fonte do Claude, podemos ver como essas skills são indexadas. O sistema usa um banco de dados local para encontrar rapidamente a skill correta para o caminho do arquivo ou branch do Git atual. É uma maneira muito eficiente de lidar com um grande número de extensões.
O vazamento do código-fonte do Claude também sugere uma espécie de "marketplace". Embora ainda não esteja totalmente implementada, a estrutura existe para compartilhar essas skills entre usuários. Isso permitiria o crescimento de um ecossistema vibrante em torno da ferramenta principal, semelhante às extensões do VS Code.
Se quiser criar seus próprios agentes, você pode experimentar os agentes inteligentes de IA do GPT Proto, que frequentemente incorporam esse tipo de sistema modular de skills. É muito mais fácil do que começar do zero, especialmente com as lições aprendidas com o vazamento do código-fonte do Claude.
Model Context Protocol (MCP) no vazamento do código-fonte do Claude
O vazamento do código-fonte do Claude confirmou uma integração profunda com o Model Context Protocol (MCP). Trata-se de uma forma padronizada de os modelos de IA interagirem com fontes de dados e ferramentas externas. O protocolo está se tornando o padrão do setor para fluxos de trabalho agênticos.
No vazamento do código-fonte do Claude, podemos ver como o agente lida com vários servidores MCP. Ele usa um processo de autenticação em três camadas para garantir que apenas ferramentas autorizadas possam se comunicar com o modelo. Isso é fundamental para manter um ambiente seguro.
O vazamento do código-fonte do Claude mostra que o MCP não é apenas um complemento; é uma parte central da arquitetura. O loop de ferramentas foi projetado para lidar com a natureza assíncrona das chamadas MCP, garantindo que a interface permaneça responsiva mesmo enquanto aguarda dados externos.
Essa integração, como vista no vazamento do código-fonte do Claude, permite que o Claude Code se comunique com uma grande variedade de serviços. De conectores de banco de dados a ferramentas de pesquisa na web, o MCP oferece uma interface unificada que simplifica todo o processo de desenvolvimento de agentes de IA.
A diversão oculta e o futuro do vazamento do código-fonte do Claude
Além da engenharia séria, o vazamento do código-fonte do Claude também revelou um pouco de personalidade. Escondido nos arquivos havia um sistema completo para um "animal de estimação eletrônico" chamado Buddy. Parece que isso foi planejado como uma brincadeira de 1º de abril, com 18 espécies diferentes e animações ASCII.
A presença de "Buddy" no vazamento do código-fonte do Claude nos lembra que as pessoas que constroem esses sistemas complexos também gostam de se divertir. É um pequeno detalhe, mas torna todo o projeto mais acessível e humano. Até os principais pesquisadores de IA gostam de um bom easter egg.
Mas, voltando ao lado empresarial: o vazamento do código-fonte do Claude mostra um caminho claro rumo à inteligência de "Enxame". O código inclui um sistema para vários agentes colaborarem dentro do mesmo processo. Essa é a próxima fronteira do desenvolvimento assistido por IA.
O vazamento do código-fonte do Claude também apontou para um sistema de tarefas persistentes. Ele permite que a IA execute trabalhos em segundo plano semelhantes a tarefas cron. Seja executando testes a cada hora ou monitorando um servidor, o agente pode continuar trabalhando mesmo quando você não está diante do teclado.
Sistemas Buddy e enxames no vazamento do código-fonte do Claude
A capacidade de "Enxame" no vazamento do código-fonte do Claude é particularmente impressionante. Ela usa `AsyncLocalStorage` no Node.js para manter isolado o contexto de diferentes agentes dentro da mesma thread. É uma maneira bastante eficiente em termos de recursos para lidar com a orquestração multiagente.
Em vez de iniciar um novo processo para cada agente, o que é lento e consome muita memória, a abordagem presente no vazamento do código-fonte do Claude mantém tudo leve. É uma aula de otimização de desempenho do Node.js para cargas de trabalho de IA.
O vazamento do código-fonte do Claude também mostra como esses enxames podem se comunicar. Eles usam uma "caixa de mensagens" compartilhada para transmitir mensagens e sincronizar permissões. Isso garante que todo o enxame permaneça alinhado aos objetivos e às preferências de segurança do usuário o tempo todo.
Essa arquitetura, revelada pelo vazamento do código-fonte do Claude, é um modelo para o futuro do trabalho. Não teremos apenas um assistente de IA; teremos um enxame deles, cada um especializado em uma parte diferente da stack e todos trabalhando juntos de forma integrada.
O que o vazamento do código-fonte do Claude nos ensina sobre IA em produção
A principal lição do vazamento do código-fonte do Claude é que criar IA para produção envolve 90% de engenharia e 10% de chamadas ao modelo. A complexidade não está em fazer o modelo falar; está em gerenciar as partes "não relacionadas à IA", como permissões, contexto e responsividade da interface.
O vazamento do código-fonte do Claude provou que uma ferramenta de IA bem-sucedida precisa ser desenvolvida com uma mentalidade de "segurança em primeiro lugar" e "eficiência em primeiro lugar". Não basta adicionar uma API a um script e encerrar o assunto. É necessário um framework robusto, capaz de lidar com a imprevisibilidade das saídas de IA.
Se você pretende criar algo nesse nível, explore todos os modelos de IA disponíveis para encontrar o equilíbrio certo entre velocidade e inteligência. O vazamento do código-fonte do Claude mostra que até os melhores modelos precisam de um excelente elenco de suporte em código.
E lembre-se: você não precisa fazer isso sozinho. Usando uma plataforma como o GPT Proto, você pode acessar vários modelos por meio de uma única API, facilitando a implementação dos enxames multiagente e dos modelos árbitros que vimos no vazamento do código-fonte do Claude.
Portanto, aproveite as lições do vazamento do código-fonte do Claude e comece a construir. O modelo está disponível, as ferramentas estão prontas e o potencial do desenvolvimento orientado por IA está apenas começando a ser realizado. Apenas lembre-se de remover seus mapas de origem antes de publicar.
Escrito por: GPT Proto
"Desbloqueie os principais modelos de IA do mundo com a plataforma de API unificada do GPT Proto."