Resumo
O incidente do código-fonte vazado do Claude Code, em 31 de março de 2026, expôs mais de 512.000 linhas de arquivos TypeScript privados da Anthropic devido a um pacote npm configurado incorretamente que incluía mapas de origem de produção.
A segurança muitas vezes é um jogo de centímetros, mas, no último dia de março de 2026, o mundo da IA viu uma brecha de proporções enormes se abrir. Um erro no pipeline de compilação não vazou apenas alguns segredos; ele entregou o projeto do assistente de programação mais avançado da Anthropic a toda a internet em questão de minutos.
Enquanto o mundo estava distraído com um enorme ataque à cadeia de suprimentos do Axios, o código-fonte vazado do Claude Code chegava silenciosamente aos discos rígidos dos desenvolvedores. Isso não foi obra de um grupo sofisticado de hackers. Foi um simples erro humano envolvendo um mapa de origem de produção que jamais deveria ter sido público.
A análise dos arquivos revelou um tesouro de recursos não lançados e lógica interna. De modos de permissão YOLO não autorizados a um sistema de memória Dream em segundo plano, o vazamento nos oferece uma rara visão de como os assistentes de IA mais avançados do setor realmente funcionam por baixo do capô.
Por que isso importa agora: o colapso do npm em 2026 e o código-fonte vazado do Claude Code
31 de março de 2026 será lembrado como um dia sombrio para o ecossistema JavaScript. Vimos duas grandes falhas de segurança acontecerem simultaneamente. Primeiro, o ataque à cadeia de suprimentos do Axios abalou milhões de desenvolvedores. Mas, para aqueles de nós que trabalham com IA, a verdadeira história foi o código-fonte vazado do Claude Code.
Não foi um ataque sofisticado que causou isso. Não houve figuras encapuzadas nem exploits complexos envolvidos. Em vez disso, foi um simples erro de configuração em um pipeline de compilação. Esse erro expôs o funcionamento interno do assistente de programação mais avançado da Anthropic ao mundo inteiro em poucos minutos.
A colisão entre o Axios e o código-fonte vazado do Claude Code
O momento foi quase inacreditável. Enquanto as equipes de segurança corriam para corrigir o envenenamento do Axios @1.14.1, o código-fonte vazado do Claude Code chegava ao npm. Esses dois eventos eram completamente independentes, mas compartilhavam um palco comum: o registro do npm.
Enquanto o Axios foi uma injeção maliciosa, o código-fonte vazado do Claude Code foi um problema autoinfligido. Um arquivo de mapa de origem de 59,8 MB foi incluído acidentalmente em um pacote público. Esse arquivo funcionou como uma chave mestra. Ele permitia que qualquer pessoa reconstruísse o código TypeScript original de toda a ferramenta.
As consequências imediatas do código-fonte vazado do Claude Code
A velocidade com que a comunidade reagiu foi impressionante. Menos de uma hora depois de o código-fonte vazado do Claude Code chegar ao npm, surgiram repositórios de backup. Um repositório específico do GitHub, instructkr/claude-code, explodiu em popularidade durante a noite. Ele recebeu mais de 11.000 estrelas em uma única hora.
Os desenvolvedores não apenas examinaram o código; começaram a criar forks imediatamente. Isso criou um registro permanente da propriedade intelectual da Anthropic. Embora o pacote original tenha sido removido rapidamente, o código-fonte vazado do Claude Code continua sendo uma parte significativa da história da IA e uma enorme lição de segurança.
Este incidente prova que até as maiores empresas de IA são vulneráveis a erros básicos de DevOps. Quando você se move rapidamente para lançar recursos de IA, coisas simples como mapas de origem podem arruinar seu dia. É um lembrete de que a segurança deve ser integrada a cada etapa do ciclo de vida da API.
Conceitos fundamentais explicados: como ocorreu o vazamento do código-fonte do Claude Code
Para entender como ocorreu o vazamento do código-fonte do Claude Code, é preciso compreender como funciona a criação moderna de bundles para a web. A maioria dos desenvolvedores usa ferramentas como Webpack ou Vite para minificar o código. Isso torna os arquivos menores e mais rápidos de carregar, tanto para usuários quanto para aplicações de IA.
Código minificado é ilegível para humanos. Para resolver isso durante a depuração, os desenvolvedores usam mapas de origem. Esses arquivos JSON mapeiam o código minificado de volta ao código-fonte original. No caso do código-fonte vazado do Claude Code, esses mapas foram acidentalmente deixados na compilação de produção.
Mapas de origem e os riscos do código-fonte vazado do Claude Code
O arquivo em questão era da versão v2.1.88 do pacote @anthropic-ai/claude-code. Quando a equipe o publicou, incluiu um enorme arquivo .map. Não era apenas um trecho; era o projeto completo. O código-fonte vazado do Claude Code essencialmente fornecia o “desminificador” de toda a lógica deles.
Para qualquer desenvolvedor que use uma API de IA, esta é uma história de advertência. Se você distribui ferramentas internas, seu processo de compilação precisa ser totalmente seguro. Você pode acessar os modelos Claude mais recentes e investigar o contexto do código-fonte vazado do Claude Code via GPT Proto para ver como esses modelos são estruturados com segurança.
Anatomia técnica do código-fonte vazado do Claude Code
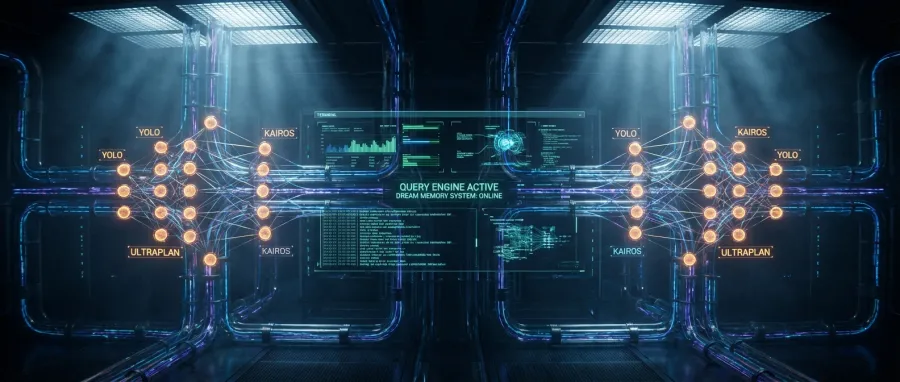
O arquivo vazado continha aproximadamente 512.000 linhas de código distribuídas por 1.900 arquivos TypeScript. Não era apenas código de interface front-end. Ele incluía o “Query Engine”, o “Dream Memory System” e a complexa lógica de chamadas de ferramentas que alimenta o assistente Claude. Era o cérebro da operação.
Muitas vezes pensamos na IA como uma caixa-preta, mas o código-fonte vazado do Claude Code mostrou a infraestrutura por trás dela. Ele revelou como a Anthropic lida com respostas de API em streaming e gerencia estados. Também mostrou as permissões específicas usadas para impedir que a IA saia dos trilhos durante a execução de código.
O sistema “Dream” presente no código-fonte vazado do Claude Code é particularmente fascinante. Ele permite que um agente em segundo plano reorganize arquivos de memória enquanto o agente principal dorme. É uma maneira inteligente de lidar com os limites de contexto de longo prazo dos modelos modernos de IA.
Passo a passo: dissecando os arquivos TypeScript vazados
Assim que o código-fonte vazado do Claude Code veio a público, a comunidade começou a investigá-lo. A estrutura era surpreendentemente organizada, algo típico de uma empresa de engenharia de alto nível. Porém, o conteúdo desses arquivos revelou recursos cuja existência no mercado de IA ainda desconhecíamos.
A maior parte do código-fonte vazado do Claude Code era o Query Engine. Esse módulo de 46.000 linhas é responsável por cada chamada de API. Ele lida com as nuances da comunicação com LLMs, do gerenciamento de tokens ao tratamento de erros. É o núcleo de como o Claude “pensa” antes de digitar.
Modos de permissão de ferramentas no código-fonte vazado do Claude Code
Uma das descobertas mais interessantes no código-fonte vazado do Claude Code foi o sistema de permissões. Havia quatro modos distintos: default, auto, bypass e o infame modo “YOLO”. Cada modo determina quanta autonomia a IA tem ao executar comandos na máquina do usuário.
- Modo padrão: Verificações de segurança padrão para cada ação da API.
- Modo automático: Ações de alta confiança prosseguem sem solicitar confirmação.
- Modo de bypass: Usado para testes internos da lógica principal da IA.
- Modo YOLO: Liberdade total, provavelmente usado para depuração extrema por engenheiros seniores.
Recursos não lançados no código-fonte vazado do Claude Code
O código-fonte vazado do Claude Code também deu pistas sobre um recurso chamado KAIROS. Ele parece ser um assistente residente em segundo plano. Pode tomar decisões e realizar ações de forma autônoma. Ele tem até um “orçamento de bloqueio” de 15 segundos para garantir que não congele o fluxo de trabalho do usuário ao tomar decisões complexas de IA.
Também vimos o “ULTRAPLAN”, que transfere tarefas pesadas para contêineres remotos na nuvem. Isso sugere que a Anthropic está avançando em direção a um modelo de computação híbrida. Em vez de fazer tudo localmente, a API de IA pode iniciar um sandbox na nuvem para executar com segurança códigos que exigem muitos recursos.
Depois há o sistema Buddy. O código-fonte vazado do Claude Code sugeriu um animal de estimação eletrônico baseado em terminal, programado para maio de 2026. É um toque humano em um produto altamente técnico. Isso mostra que até os desenvolvedores de IA mais sérios valorizam o envolvimento do usuário e a personalidade em suas ferramentas.
Erros e armadilhas comuns: mapas de origem e riscos da cadeia de suprimentos
O código-fonte vazado do Claude Code não aconteceu isoladamente. Foi o resultado do encontro entre uma cultura de “mover-se rápido e quebrar coisas” e uma pilha de compilação complexa. A maior armadilha aqui é a ausência de um arquivo `.npmignore` robusto ou de uma verificação de CI/CD que procure tipos de arquivos sensíveis.
Já vi muitas equipes cometerem o mesmo erro que levou ao código-fonte vazado do Claude Code. Elas presumem que, por estarem publicando um pacote, apenas a pasta “dist” será enviada. Mas, sem regras de exclusão adequadas, toda a sua árvore de código-fonte pode ser incluída em um arquivo de mapa e enviada ao npm.
Como evitar um incidente de vazamento do Claude Code na sua empresa
Para evitar um desastre de código-fonte vazado do Claude Code na sua própria empresa, você precisa auditar seus artefatos de compilação. Sempre que publicar um cliente de API ou uma biblioteca, use ferramentas como `npm pack` para verificar exatamente o que está dentro do arquivo compactado antes de colocá-lo no ar.
- Sempre verifique os arquivos `.npmignore` e `.gitignore`.
- Desative a geração de mapas de origem para compilações de produção, a menos que seja absolutamente necessário.
- Use scanners automatizados para procurar segredos e arquivos de mapa grandes no seu pipeline de CI/CD.
- Implemente aprovação manual para a publicação de versões principais das suas ferramentas de IA.
A lacuna de segurança da API e o código-fonte vazado do Claude Code
Outro problema destacado pelo código-fonte vazado do Claude Code foi a exposição dos nomes de projetos internos. Codinomes como “Tengu” e “Capybara” apareciam por todo o código-fonte. Embora não sejam uma ameaça direta à segurança, eles revelam seu roadmap aos concorrentes. Isso torna previsível sua estratégia futura de IA.
No caso do Axios, ocorrido no mesmo dia do vazamento do código-fonte do Claude Code, o problema foi o sequestro de uma conta. A conta de um mantenedor foi comprometida. Isso mostra que você precisa de MFA e de um gerenciamento sólido de sessões para qualquer conta que tenha acesso de “publicação” à sua base de código.
| Recurso |
Ataque ao Axios |
Vazamento do Claude Code |
| Tipo de incidente |
Cadeia de suprimentos maliciosa |
Divulgação do código-fonte |
| Causa raiz |
Sequestro de conta / roubo de credenciais |
Erro de configuração de compilação (.map) |
| Impacto |
Cavalo de Troia de acesso remoto (RAT) |
Perda de propriedade intelectual |
| Resolução |
Remoção do pacote pelo npm |
Remoções manuais / auditoria interna |
Dicas de especialistas e práticas recomendadas: protegendo seu fluxo de desenvolvimento de IA
Ao analisar o código-fonte vazado do Claude Code, fica claro que precisamos de padrões melhores para a distribuição de software de IA. Se você está desenvolvendo sobre LLMs, provavelmente lida com chaves de API sensíveis e prompts proprietários. Mantê-los seguros é sua principal responsabilidade como profissional.
Uma maneira de reduzir o risco demonstrado pelo código-fonte vazado do Claude Code é usar um gateway de API unificado. Em vez de codificar a lógica de cada modelo individualmente, você pode usar um serviço que abstraia a complexidade. Isso reduz a superfície de ataque do seu código e facilita a auditoria.
Gerenciando custos e segurança da API após o vazamento do Claude Code
Segurança não diz respeito apenas ao código; também diz respeito ao uso. O código-fonte vazado do Claude Code revelou como a Anthropic gerencia suas próprias cotas internas de API. Você deveria fazer o mesmo. Monitorar seu uso em tempo real é essencial para evitar custos descontrolados ou acessos não autorizados caso uma chave seja vazada.
Se você está preocupado com os custos associados aos modelos de ponta, o GPT Proto oferece uma solução inteligente. Você pode gerenciar sua cobrança de API com eficiência e acessar modelos populares como Claude e OpenAI com descontos de até 70%. Isso mantém seu desenvolvimento ágil sem o risco financeiro.
Integrando IA multimodal com segurança: lições do vazamento do Claude Code
O código-fonte vazado do Claude Code mostrou como é complexo gerenciar entradas multimodais. O modo “Undercover” encontrado no código foi projetado especificamente para impedir que funcionários internos da Anthropic vazassem acidentalmente segredos ao trabalhar em repositórios públicos. É um recurso de segurança de alto nível.
Você pode alcançar um nível semelhante de controle usando uma interface unificada. A plataforma GPT Proto permite alternar entre modos focados em desempenho e focados em custo. Isso significa que você pode testar seu código com diferentes modelos sem reescrever toda a sua lógica sempre que surgir uma nova situação relacionada ao vazamento do Claude Code no setor.
Ao centralizar seu acesso à IA, você reduz o número de pontos em que um erro de configuração poderia expor seus segredos. Trata-se de construir um “fosso” ao redor da lógica da sua aplicação. O código-fonte vazado do Claude Code prova que até os melhores do setor podem esquecer de fechar o portão.
O que vem a seguir: o futuro da Anthropic após o vazamento do Claude Code
A Anthropic permaneceu em silêncio desde o incidente do código-fonte vazado do Claude Code. É provável que esteja realizando uma grande auditoria interna de todo o pipeline de implantação. Mas o estrago está feito. A comunidade agora tem um roadmap claro de para onde o Claude está caminhando nos próximos meses.
Estamos aguardando para ver se eles lançarão oficialmente os recursos KAIROS e ULTRAPLAN encontrados no código-fonte vazado do Claude Code. Eles poderiam mudar a forma como pensamos sobre agentes autônomos. Se uma IA puder gerenciar sua própria memória “Dream” e executar sandboxes na nuvem, as possibilidades para a programação automatizada serão infinitas.
A ascensão dos agentes autônomos após o vazamento do Claude Code
O modo Coordinator revelado no código-fonte vazado do Claude Code sugere uma mudança em direção à orquestração multiagente. É quando um agente “mestre” gerencia vários “subagentes” para executar tarefas em paralelo. É um enorme avanço em relação às interfaces de chat de thread única que usamos atualmente.
À medida que esses recursos se tornam populares, os desenvolvedores precisarão de maneiras confiáveis de acessá-los. Você pode explorar todos os modelos de IA disponíveis no GPT Proto para ficar à frente das tendências. Ver como funciona a lógica do código-fonte vazado do Claude Code nos dá uma ideia do poder que chegará muito em breve a essas APIs.
Impacto de longo prazo do código-fonte vazado do Claude Code no npm
É provável que o registro do npm introduza verificações mais rigorosas para arquivos de mapa de origem em pacotes grandes após o incidente do código-fonte vazado do Claude Code. Podemos ver configurações de “segurança por padrão” que alertem os desenvolvedores quando estiverem prestes a publicar um enorme arquivo .map em um repositório público.
Para todos nós, o código-fonte vazado do Claude Code é uma aula prática de arquitetura moderna de IA. Aprendemos sobre modos “YOLO”, sistemas “Dream” e a importância da higiene na compilação. É uma forma complicada de aprender, mas, no mundo acelerado da IA, essas lições conquistadas com dificuldade são as mais valiosas.
Se você quer começar a criar suas próprias ferramentas baseadas em IA sem cometer os mesmos erros encontrados no código-fonte vazado do Claude Code, é hora de usar uma infraestrutura de nível profissional. Confira a documentação completa da API no GPT Proto para criar soluções com segurança e eficiência desde o primeiro dia.
Escrito por: GPT Proto
“Desbloqueie os principais modelos de IA do mundo com a plataforma de API unificada do GPT Proto.”